Vos conversations avec l'IA de Notion ont fuité chez un prestataire dont vous n'aviez probablement jamais entendu parler.
On me dit souvent : « l'IA est intégrée à notre outil, donc nos données restent chez l'éditeur ». C'est rassurant, mais l'incident que Notion a détaillé cette semaine montre que c'est rarement aussi simple.
Ce qui s'est passé, simplement
Notion propose un assistant, Notion AI, directement dans ses pages. Pour une partie de ses traitements, l'éditeur s'appuyait sur Fireworks AI, une plateforme qui fait tourner des modèles ouverts (dont les poids sont publiés) pour le compte d'autres entreprises. Notion l'utilisait notamment pour « Insights », une fonction qui aide les administrateurs à comprendre comment leurs équipes utilisent l'IA, en analysant les conversations.
Fin octobre, un attaquant a compromis un hébergeur cloud tiers qui accueillait des machines de développement de Fireworks, puis s'en est servi pour atteindre ces machines. Début novembre, Fireworks a prévenu Notion. Le 8 novembre, le verdict est tombé : le jeu de données volé contenait des transcriptions de conversations Notion AI.
Notion indique que moins de 1 % des espaces de travail sont concernés, et que la plupart des conversations ne sont pas rattachables à un utilisateur ou à une entreprise. Mais l'éditeur recommande de considérer ces données comme exposées, et a dû désactiver des clés d'API retrouvées dans des messages d'utilisateurs. Fireworks, de son côté, pense à des attaquants motivés par la revente d'accès aux modèles.
Trois entreprises entre le clavier et le pirate
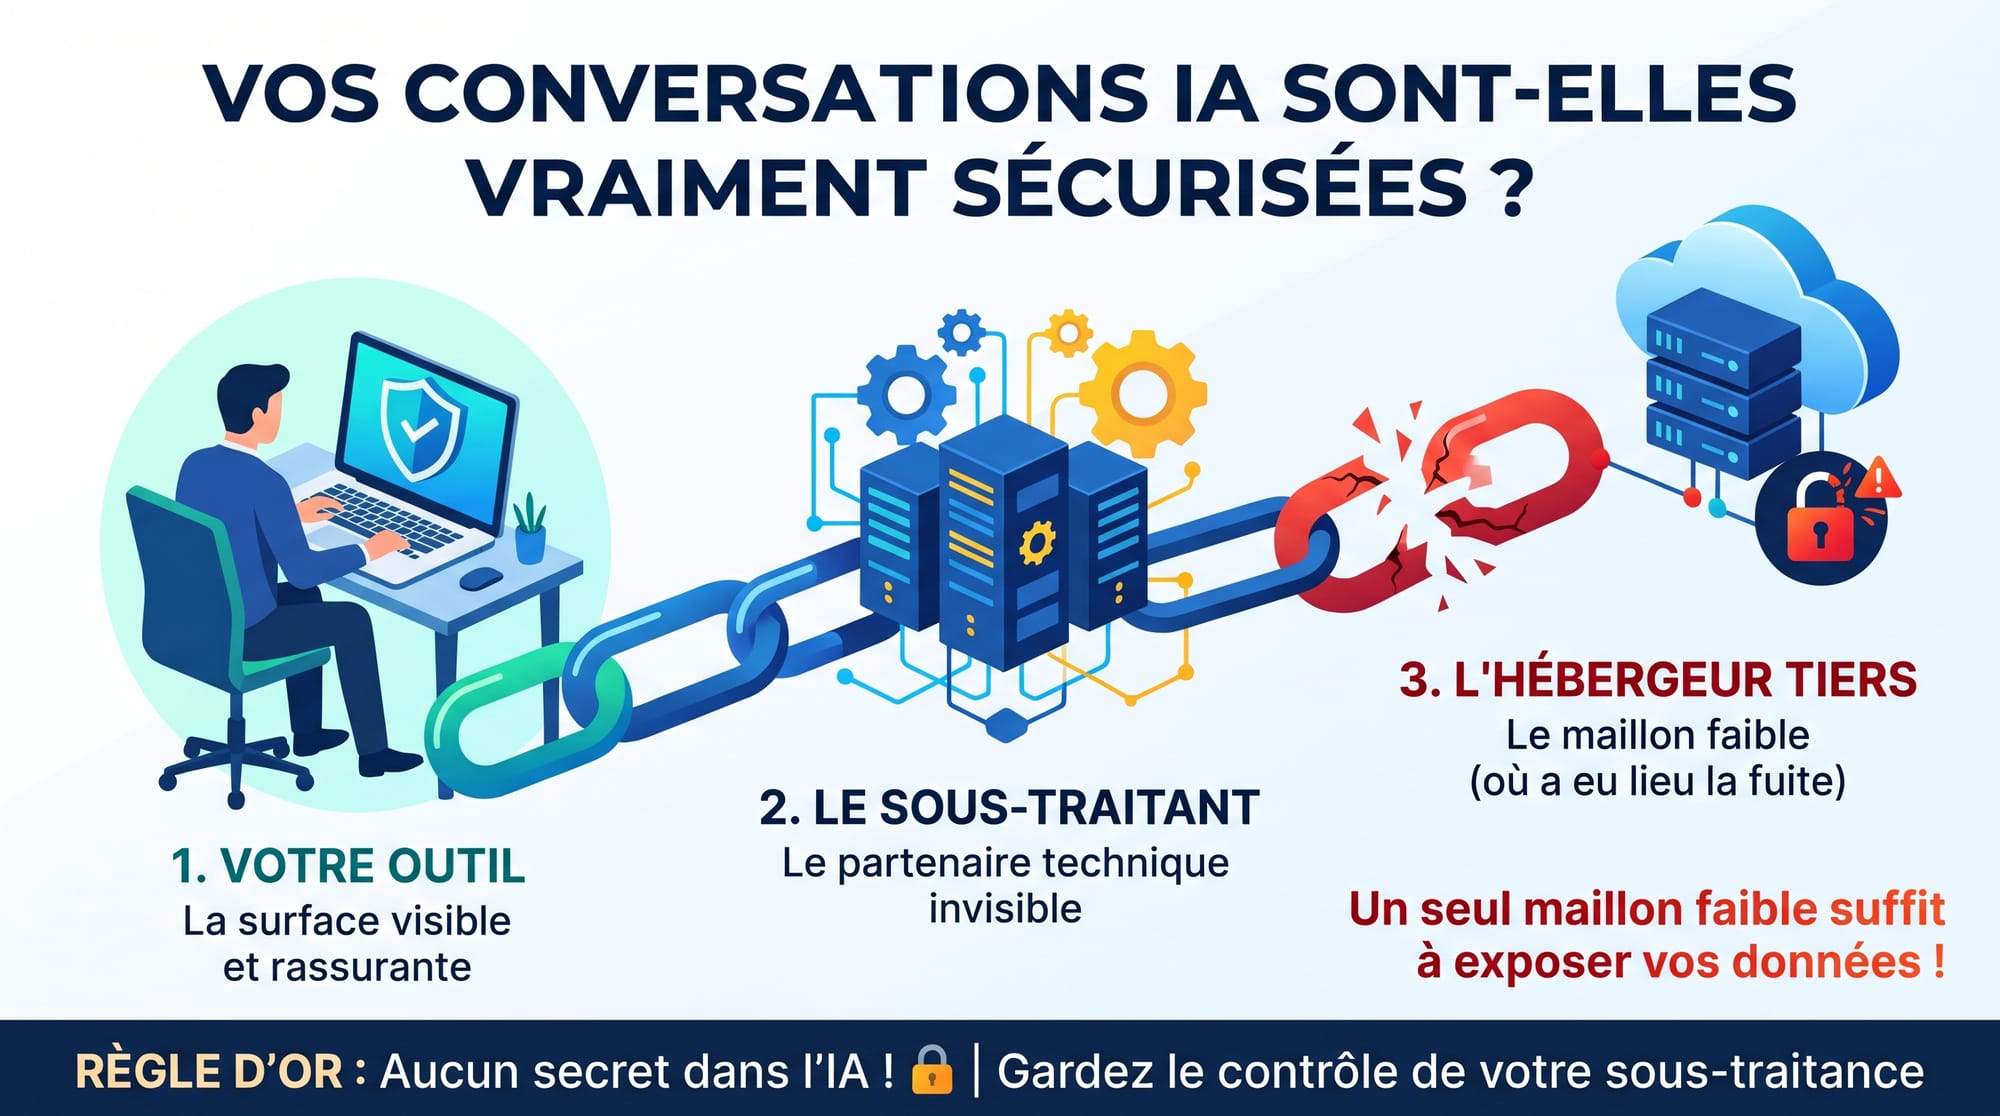
Ce qui me frappe, c'est la longueur de la chaîne. L'utilisateur parle à Notion. Notion confie une partie du travail à Fireworks. Fireworks fait tourner des machines chez un autre fournisseur. C'est ce dernier maillon, dont presque personne n'avait entendu parler, qui a cédé.
Et pourtant, Fireworks s'était engagé par contrat à ne rien conserver des données de Notion. Le principe du « zéro conservation » est réel : par défaut, les requêtes ne vivent qu'en mémoire le temps de la réponse. Mais certaines fonctions (traitements par lots, réponses stockées, entraînement) écrivent forcément des données quelque part. Le contrat rassure. L'architecture, elle, décide.
L'IA intégrée change la carte de vos données
Quand j'interviens sur ces sujets, je vois souvent la même chose : l'outil a été validé il y a des années par les achats et la sécurité, puis une fonction IA a été activée d'un clic, sans nouvelle revue. Or cette fonction ajoute parfois de nouveaux sous-traitants, de nouveaux lieux de stockage et de nouvelles durées de conservation.
Côté business, les risques sont concrets :
Confidentialité : ce que les équipes collent dans un chat IA (notes de réunion, projets, données clients, mots de passe) devient une donnée qui circule.
Conformité : chaque nouveau sous-traitant doit figurer dans votre registre RGPD et dans vos analyses de risques.
Souveraineté : la chaîne réelle traverse souvent plusieurs juridictions et plusieurs clouds, bien au-delà de l'éditeur que vous avez choisi.
Les questions que je pose avant d'activer une fonction IA
Trois questions suffisent déjà à éclaircir beaucoup de choses :
Qui fait tourner le modèle ? L'éditeur lui-même, un grand fournisseur de modèles, une plateforme d'inférence ? La liste des sous-traitants doit être publique et à jour.
Où les conversations sont-elles stockées, et pour quel usage ? Analytique, amélioration du produit, traitements par lots : chaque usage est un stockage.
Pour combien de temps, et qui peut les supprimer ? Un engagement de non-conservation doit couvrir toutes les fonctions, pas seulement l'appel principal.
Et une règle simple pour les équipes, valable quel que soit l'outil : aucun secret dans un chat IA. Un mot de passe ou une clé collée dans une conversation doit être changé, pas seulement effacé.
Conclusion
L'IA intégrée aux logiciels du quotidien est pratique, et c'est souvent le premier contact des collaborateurs avec l'IA générative. Mais c'est aussi celle qu'on gouverne le moins. Comme tout nouveau sous-traitant, elle mérite une vraie revue avant d'être activée : une heure par outil, avec les bonnes questions, évite bien des mauvaises surprises.
Vous avez activé l'IA dans vos outils SaaS ? Est-ce que vous savez qui traite vos conversations ? Si vous faites cet inventaire, ou si vous vous demandez par où commencer, je serai ravi d'en échanger.
Sources (en anglais)
Notion, avis de sécurité sur l'incident Fireworks AI : https://www.notion.com/security/advisories/security-incident-involving-a-third-party-ai-vendor
TechCrunch, 12 novembre 2026 : https://techcrunch.com/2026/11/12/cyberattack-on-fireworks-ai-allowed-hackers-to-access-notion-customers-chat-transcripts/
BleepingComputer : https://www.bleepingcomputer.com/news/security/notion-says-fireworks-breach-exposed-customer-ai-chat-transcripts/
VentureBeat, sur le « zéro conservation » : https://venturebeat.com/security/attackers-breached-the-fireworks-ai-storage-where-notion-ai-chats-sat-outside-zero-data-retention