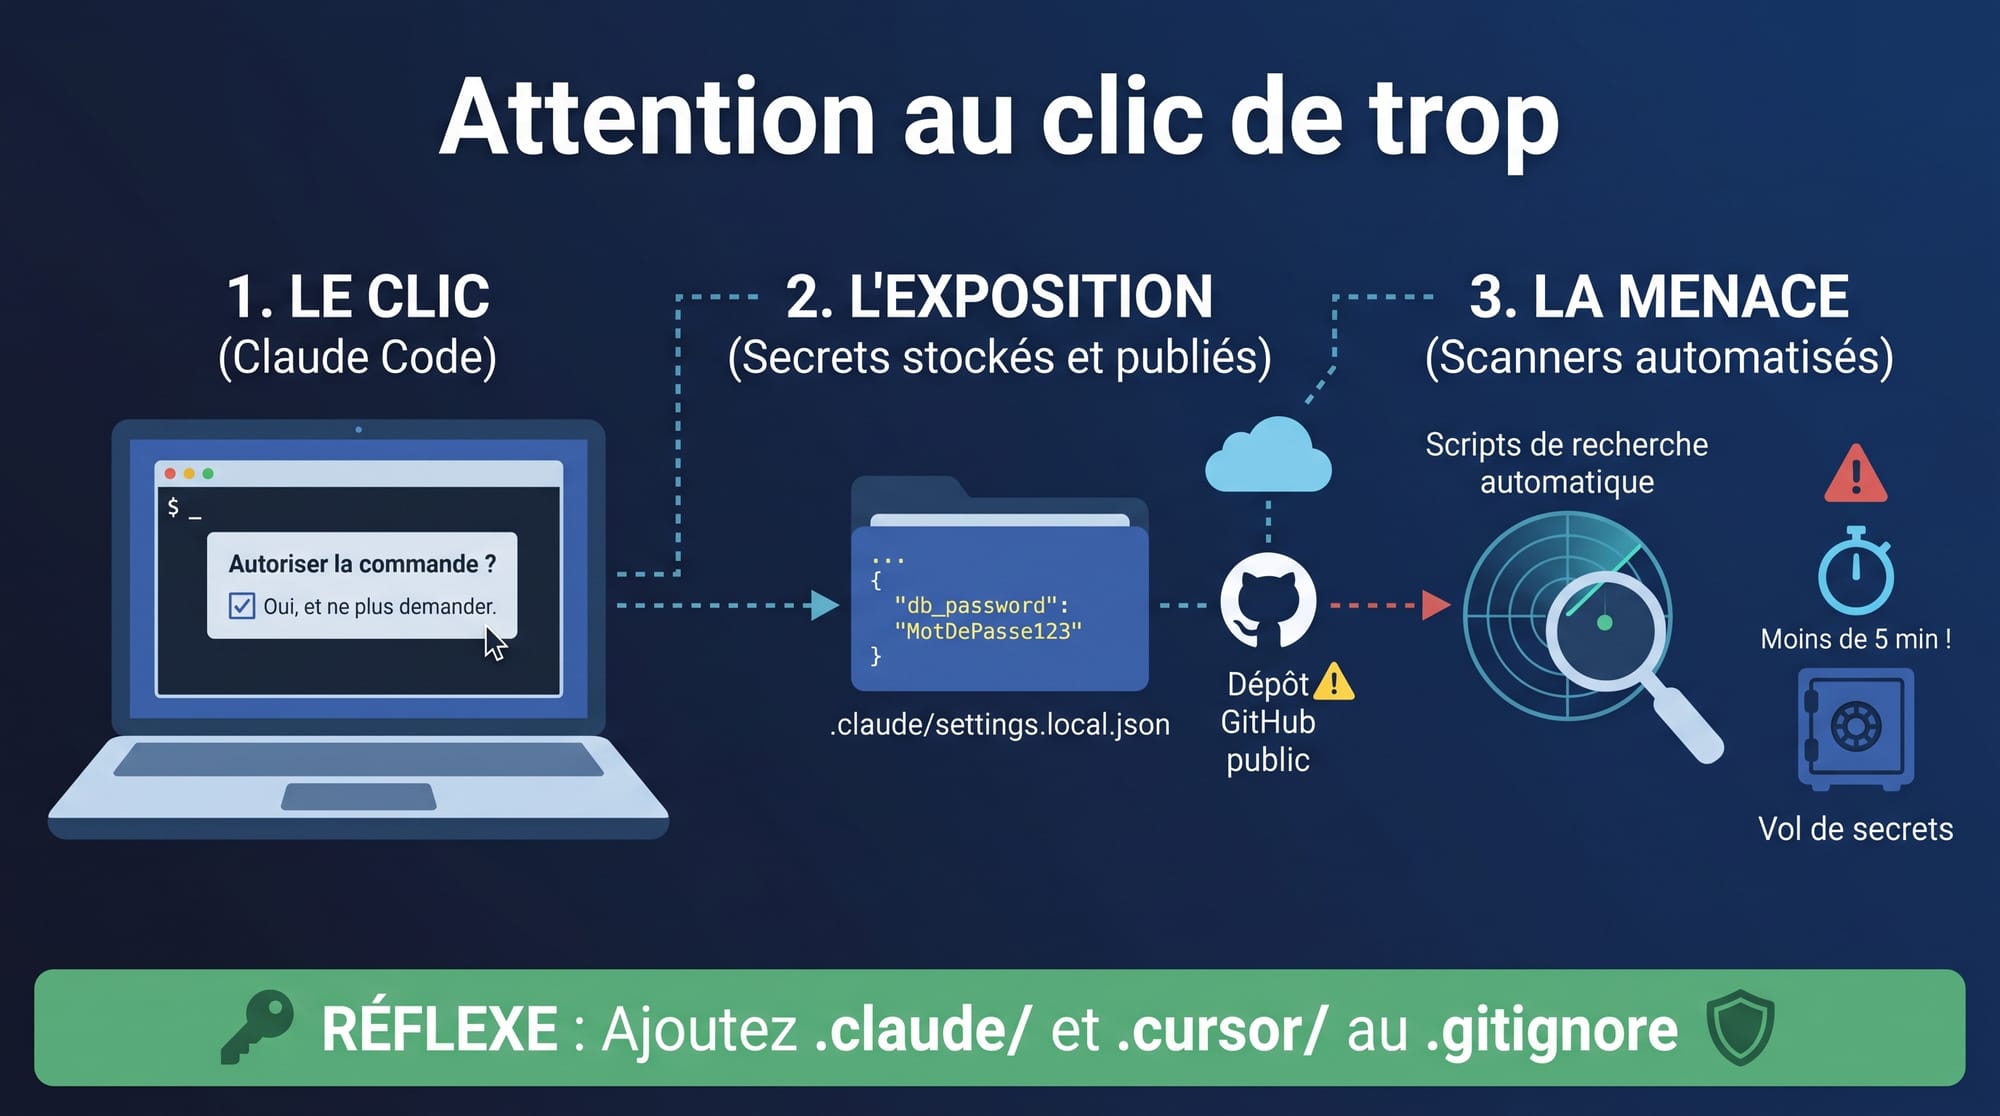
« Oui, et ne plus demander. » C'est l'option que l'on choisit quand un assistant de code nous demande pour la dixième fois l'autorisation de lancer la même commande. Un clic de confort, rien de plus. Sauf que ce clic peut laisser le mot de passe de votre base de données en clair dans un dépôt public. C'est ce que vient de montrer l'éditeur de sécurité Apiiro, dans une étude relayée le 7 novembre par The Hacker News.
Ce que montre l'étude
Claude Code, l'assistant de programmation d'Anthropic, demande la permission avant d'exécuter la plupart des commandes. Quand on répond « Oui, et ne plus demander », il enregistre une règle d'autorisation dans un fichier du projet : .claude/settings.local.json. Parfois cette règle est un modèle générique (par exemple « tous les tests »), parfois c'est la commande exacte. Et si cette commande contenait un mot de passe ou un jeton, il est sauvegardé tel quel, en clair.
Apiiro a retrouvé 104 185 copies publiques de ce fichier sur GitHub. 1 122 contiennent au moins un secret, soit 1 379 secrets distincts :
- 379 mots de passe de bases de données (plus d'un tiers des secrets ouvrent directement une base) ;
- 43 accès SSH à des serveurs publics ;
- 42 jetons GitHub, GitLab ou npm ;
- 23 clés AWS.
Les chercheurs n'ont pas testé si ces secrets fonctionnent encore, mais une entreprise prévenue a confirmé que sa clé était active. Autre point marquant : les scanners de secrets courants en ratent une partie (gitleaks en signale 564, TruffleHog 643, et 215 échappent aux deux), car un mot de passe glissé dans une ligne de commande ne ressemble pas à une clé au format connu.
Pourquoi c'est plus grave qu'avant
La même semaine, Microsoft Threat Intelligence a décrit des attaquants qui utilisent un framework d'agents IA offensifs, ARTEX, pour interroger GitHub en masse à la recherche de secrets, puis s'en servir. Dans un cas observé, l'agent est passé de la recherche sur GitHub au vol du contenu d'un coffre Azure Key Vault en cinq minutes.
Chercher des secrets dans les dépôts publics n'a rien de nouveau. Ce qui change, c'est la vitesse : là où il fallait un humain pour trier et exploiter, un agent enchaîne tout seul, corrige ses erreurs et continue. Le délai entre une fuite et son exploitation se compte désormais en minutes.
Ce que je vois sur le terrain
Quand j'interviens sur des projets où les équipes travaillent avec des assistants de code, je constate que les dossiers de configuration des agents (.claude/, .cursor/, .gemini/…) sont rarement pris en compte dans la politique de sécurité. On pense au code, aux fichiers .env, rarement à ces fichiers cachés que l'agent écrit lui-même. Et Claude Code ne les ajoute pas au .gitignore du projet : sa protection reste sur le poste du développeur.
Pour une entreprise, l'enjeu n'est pas technique seulement. C'est un risque de fuite de données, de facture cloud détournée, et de conformité si des données personnelles sont touchées.
Mes réflexes
- Changer d'abord, nettoyer ensuite : supprimer un fichier ne sert à rien, il reste dans l'historique git et dans les forks. Tout secret exposé doit être considéré comme compromis.
- Chercher partout : les dépôts de l'organisation, mais aussi leur historique, pour les fichiers .claude/settings.local.json et .claude/settings.json.
- Ajouter les dossiers des agents au .gitignore du projet et à l'analyse de secrets en pré-commit et dans la chaîne d'intégration continue.
- Ne jamais taper un secret dans une commande : passer par des variables d'environnement ou un gestionnaire de secrets.
- Autoriser des familles de commandes, pas des commandes uniques qui embarquent des identifiants.
- Supprimer les secrets à la racine quand c'est possible, par exemple avec des identités managées dans le cloud.
En conclusion
Les assistants de code font gagner un temps précieux, et je les recommande. Mais ils écrivent des fichiers, prennent des décisions et mémorisent nos choix. Les encadrer demande une vraie gouvernance : des règles claires, des outils de détection adaptés et une revue régulière. Si vous voulez faire le point sur l'usage des agents de code dans vos équipes, échangeons.
Sources (en anglais)
- The Hacker News, étude Apiiro : https://thehackernews.com/2026/11/claude-codes-dont-ask-again-file.html
- Microsoft Threat Intelligence, ARTEX : https://www.microsoft.com/en-us/security/blog/2026/11/05/threat-actors-use-agentic-ai-tooling-to-find-and-abuse-exposed-secrets/