Ihre Gespräche mit der KI von Notion sind bei einem Dienstleister abgeflossen, von dem Sie vermutlich noch nie gehört hatten.
Oft höre ich: „Die KI ist in unser Tool integriert, also bleiben unsere Daten beim Anbieter.“ Das beruhigt, aber der Vorfall, den Notion diese Woche im Detail beschrieben hat, zeigt, dass es selten so einfach ist.
Was passiert ist, kurz gefasst
Notion bietet direkt in seinen Seiten einen Assistenten an, Notion AI. Für einen Teil der Verarbeitung stützte sich der Anbieter auf Fireworks AI, eine Plattform, die offene Modelle (mit veröffentlichten Gewichten) im Auftrag anderer Unternehmen betreibt. Notion nutzte sie unter anderem für „Insights“, eine Funktion, die Administratoren durch die Analyse der Gespräche zeigt, wie ihre Teams die KI einsetzen.
Ende Oktober kompromittierte ein Angreifer einen externen Cloud-Hoster, bei dem Entwicklungsmaschinen von Fireworks liefen, und verschaffte sich darüber Zugang zu diesen Maschinen. Anfang November informierte Fireworks Notion. Am 8. November stand das Ergebnis fest: Der gestohlene Datensatz enthielt Transkripte von Notion-AI-Gesprächen.
Laut Notion sind weniger als 1 % der Workspaces betroffen, und die meisten Gespräche lassen sich keinem Nutzer und keinem Unternehmen zuordnen. Der Anbieter empfiehlt dennoch, diese Daten als offengelegt zu betrachten, und musste API-Schlüssel deaktivieren, die in Nachrichten von Nutzern gefunden wurden. Fireworks geht seinerseits von Angreifern aus, die Zugänge zu den Modellen weiterverkaufen wollten.
Drei Unternehmen zwischen Tastatur und Hacker
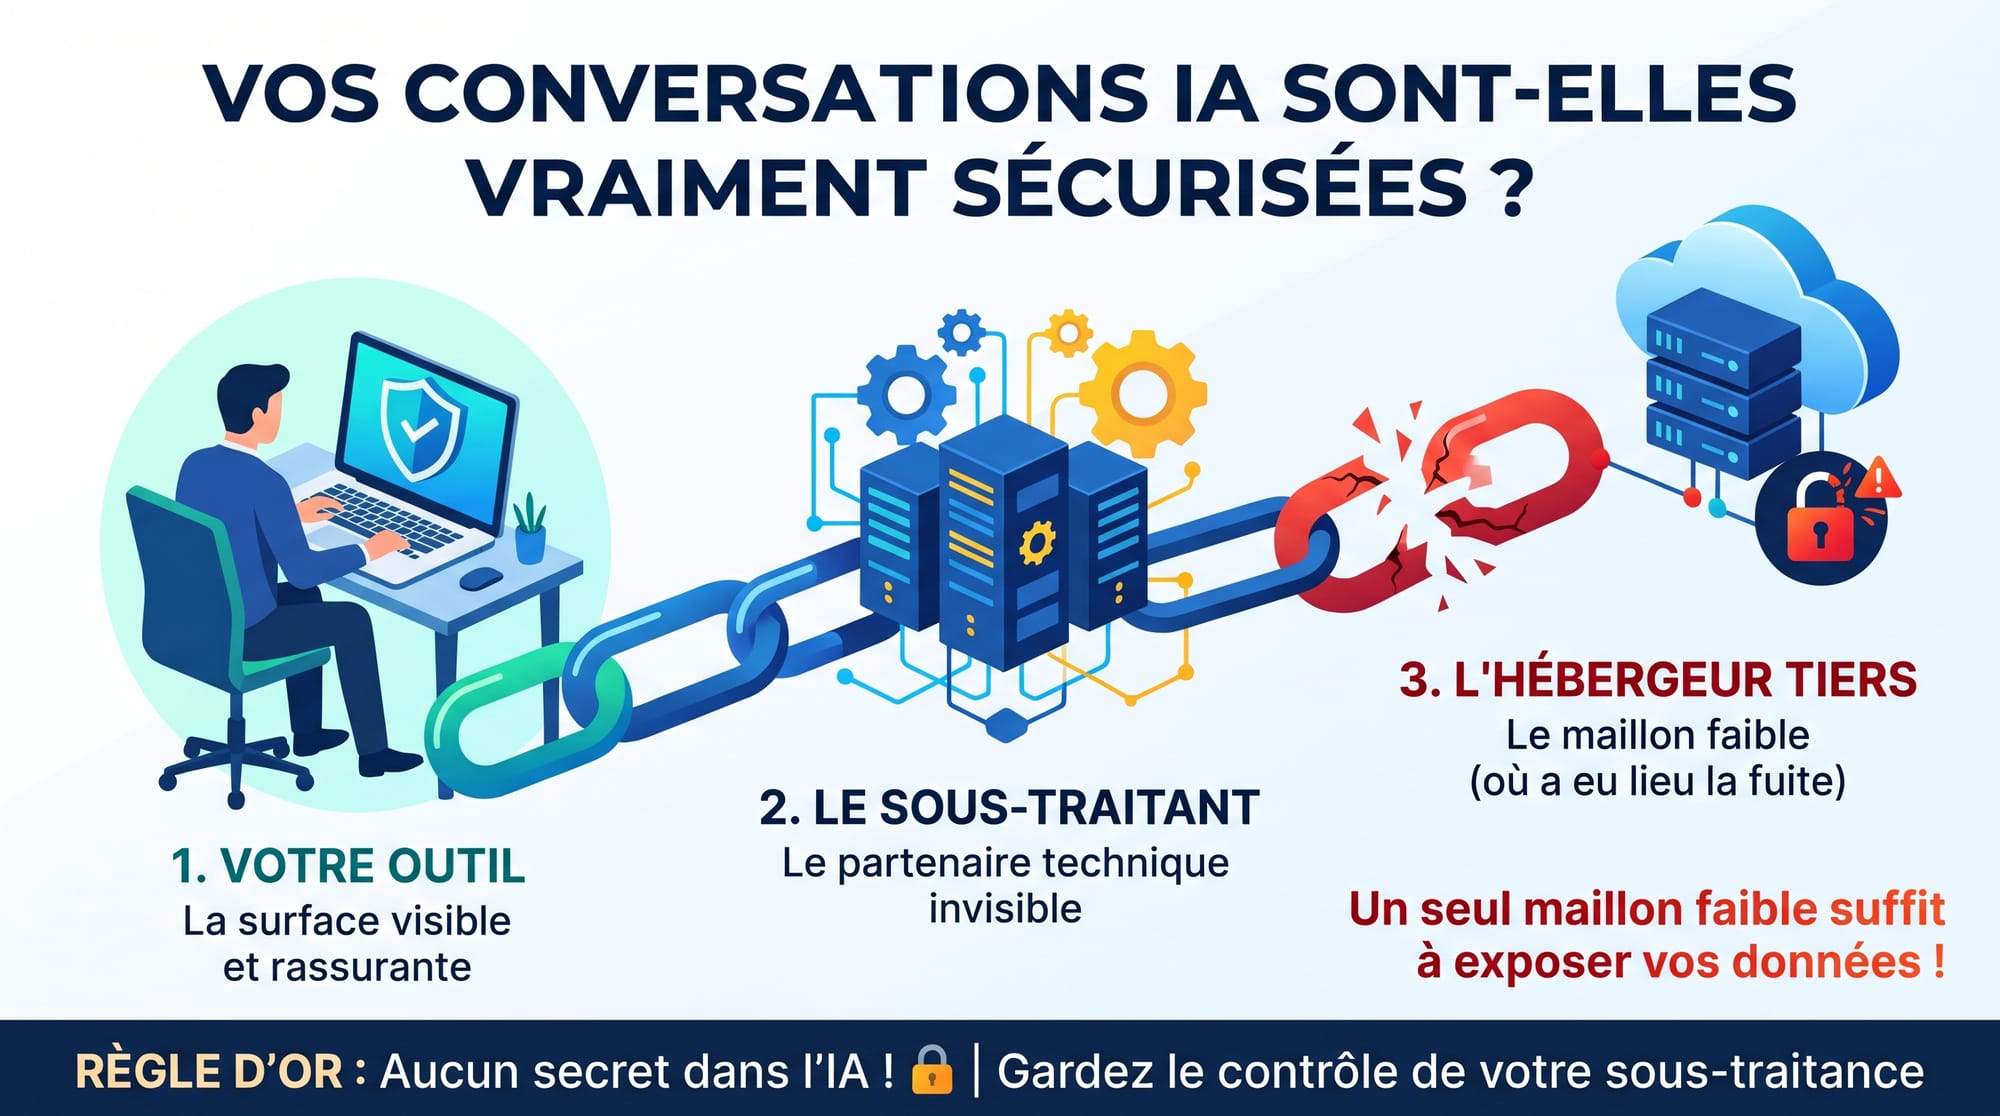
Was mich beeindruckt, ist die Länge der Kette. Der Nutzer spricht mit Notion. Notion gibt einen Teil der Arbeit an Fireworks weiter. Fireworks betreibt Maschinen bei einem weiteren Anbieter. Und genau dieses letzte Glied, von dem fast niemand gehört hatte, hat nachgegeben.
Dabei hatte sich Fireworks vertraglich verpflichtet, keine Daten von Notion aufzubewahren. Das Prinzip „Zero Retention“ ist real: Standardmäßig leben Anfragen nur im Arbeitsspeicher, solange die Antwort erzeugt wird. Aber manche Funktionen (Batch-Verarbeitung, gespeicherte Antworten, Training) schreiben zwangsläufig irgendwo Daten hin. Der Vertrag beruhigt. Die Architektur entscheidet.
Integrierte KI verändert die Landkarte Ihrer Daten
Bei meinen Einsätzen zu diesen Themen sehe ich oft dasselbe Bild: Das Tool wurde vor Jahren von Einkauf und Sicherheit freigegeben, dann wurde eine KI-Funktion mit einem Klick aktiviert, ohne neue Prüfung. Dabei bringt diese Funktion manchmal neue Subunternehmer, neue Speicherorte und neue Aufbewahrungsfristen mit sich.
Auf Geschäftsseite sind die Risiken konkret:
Vertraulichkeit: Was Teams in einen KI-Chat einfügen (Besprechungsnotizen, Projekte, Kundendaten, Passwörter), wird zu Daten, die in Umlauf geraten.
Compliance: Jeder neue Subunternehmer muss in Ihrem DSGVO-Verzeichnis und in Ihren Risikoanalysen stehen.
Souveränität: Die tatsächliche Kette führt oft durch mehrere Rechtsräume und mehrere Clouds, weit über den von Ihnen gewählten Anbieter hinaus.
Die Fragen, die ich vor dem Aktivieren einer KI-Funktion stelle
Drei Fragen bringen schon viel Klarheit:
Wer betreibt das Modell? Der Anbieter selbst, ein großer Modellanbieter, eine Inferenzplattform? Die Liste der Subunternehmer muss öffentlich und aktuell sein.
Wo werden die Gespräche gespeichert, und wofür? Analytik, Produktverbesserung, Batch-Verarbeitung: Jede Nutzung ist eine Speicherung.
Wie lange, und wer kann sie löschen? Eine Zusage zur Nicht-Aufbewahrung muss alle Funktionen abdecken, nicht nur den Hauptaufruf.
Und eine einfache Regel für die Teams, unabhängig vom Tool: keine Secrets in einem KI-Chat. Ein Passwort oder ein Schlüssel, der in ein Gespräch eingefügt wurde, muss geändert werden, nicht nur gelöscht.
Fazit
In Alltagssoftware integrierte KI ist praktisch und oft der erste Kontakt der Mitarbeitenden mit generativer KI. Aber sie ist auch die KI, die am wenigsten gesteuert wird. Wie jeder neue Subunternehmer verdient sie eine echte Prüfung, bevor sie aktiviert wird: Eine Stunde pro Tool, mit den richtigen Fragen, erspart viele böse Überraschungen.
Haben Sie die KI in Ihren SaaS-Tools aktiviert? Wissen Sie, wer Ihre Gespräche verarbeitet? Wenn Sie diese Bestandsaufnahme machen oder sich fragen, wo Sie anfangen sollen, tausche ich mich gerne mit Ihnen aus.
Quellen (auf Englisch)
Notion, Sicherheitshinweis zum Vorfall bei Fireworks AI: https://www.notion.com/security/advisories/security-incident-involving-a-third-party-ai-vendor
TechCrunch, 12. November 2026: https://techcrunch.com/2026/11/12/cyberattack-on-fireworks-ai-allowed-hackers-to-access-notion-customers-chat-transcripts/
BleepingComputer: https://www.bleepingcomputer.com/news/security/notion-says-fireworks-breach-exposed-customer-ai-chat-transcripts/
VentureBeat, zu „Zero Retention“: https://venturebeat.com/security/attackers-breached-the-fireworks-ai-storage-where-notion-ai-chats-sat-outside-zero-data-retention