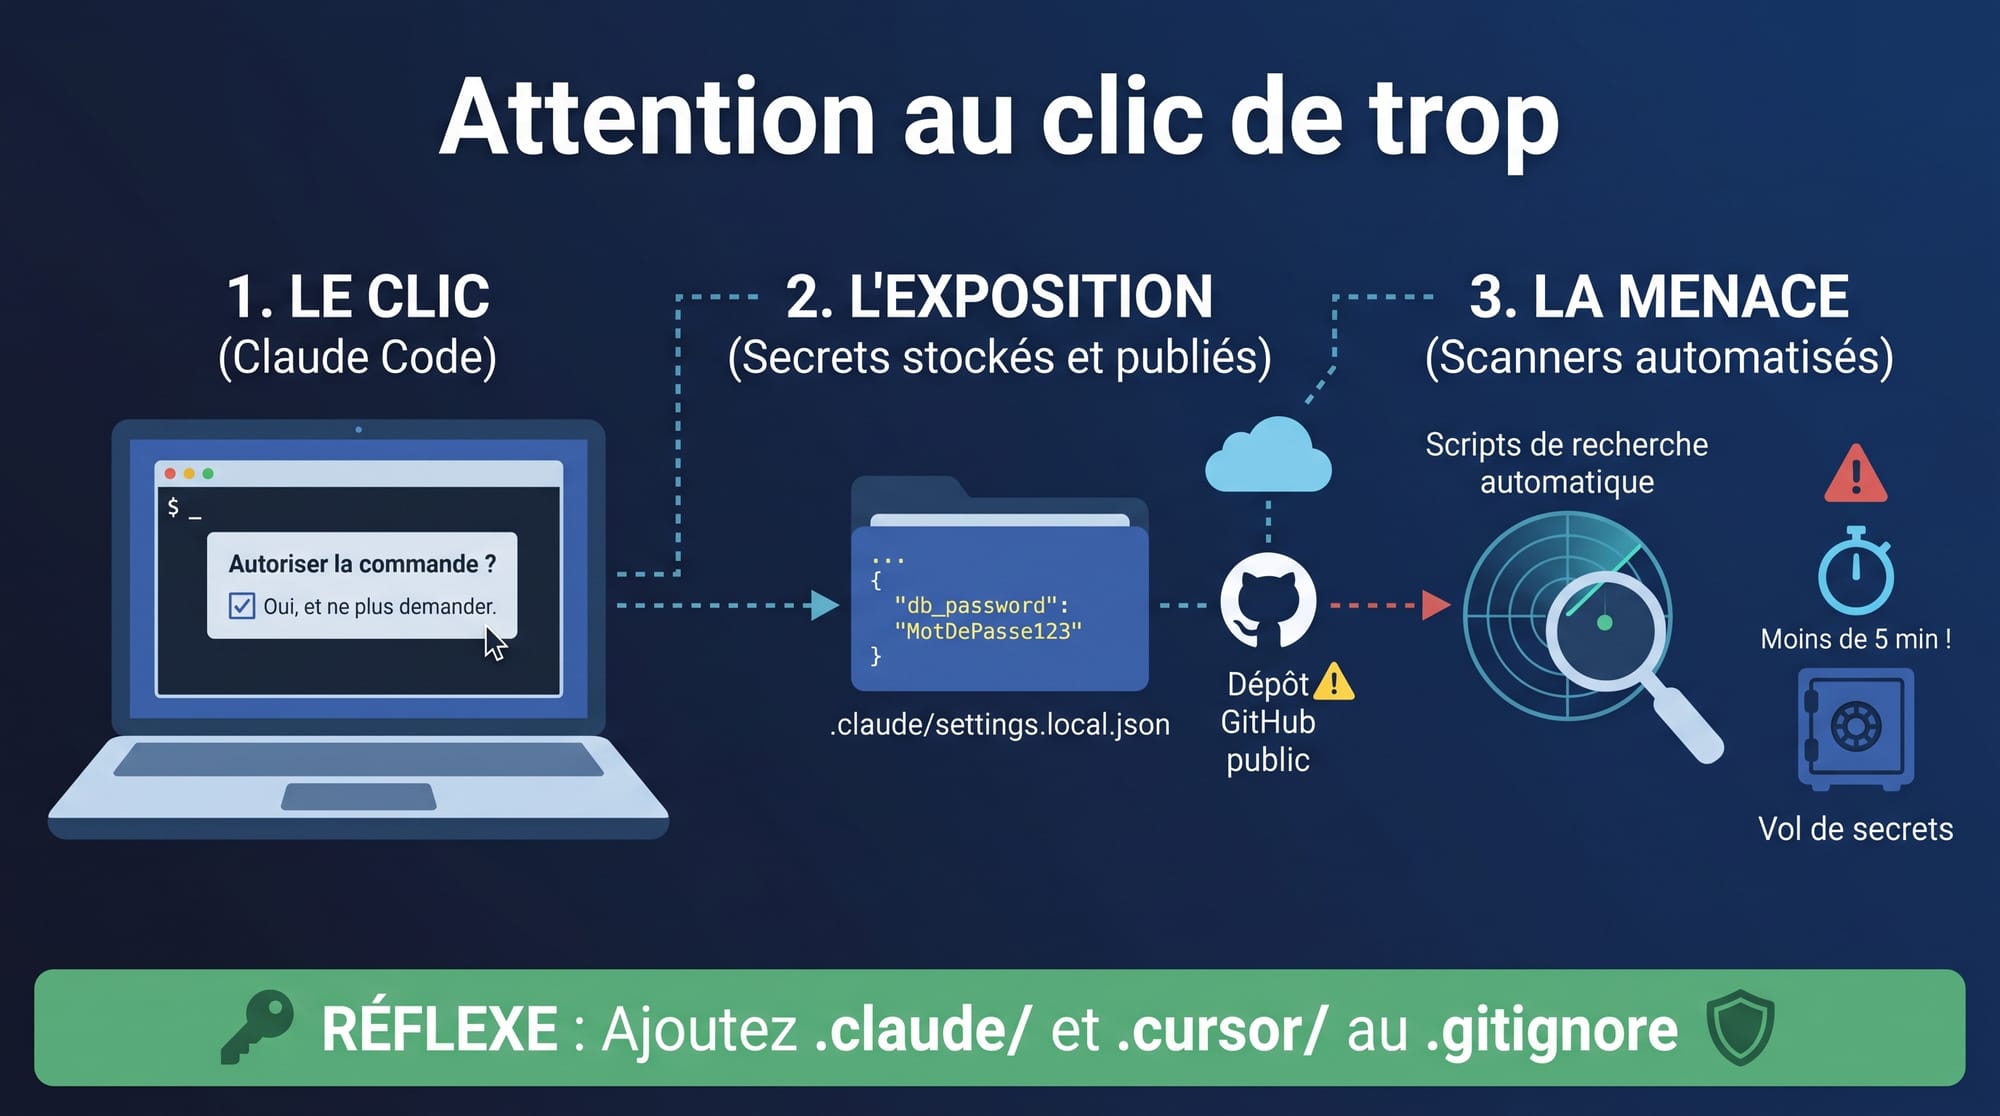
„Ja, und nicht mehr fragen.“ Diese Option wählt man, wenn ein Code-Assistent zum zehnten Mal um Erlaubnis bittet, denselben Befehl auszuführen. Ein Klick aus Bequemlichkeit, mehr nicht. Nur kann dieser Klick das Passwort Ihrer Datenbank im Klartext in einem öffentlichen Repository hinterlassen. Das hat der Sicherheitsanbieter Apiiro gerade in einer Studie gezeigt, über die The Hacker News am 7. November berichtete.
Was die Studie zeigt
Claude Code, der Programmierassistent von Anthropic, fragt vor der Ausführung der meisten Befehle um Erlaubnis. Antwortet man „Ja, und nicht mehr fragen“, speichert er eine Freigaberegel in einer Datei des Projekts: .claude/settings.local.json. Manchmal ist diese Regel ein generisches Muster (zum Beispiel „alle Tests“), manchmal der exakte Befehl. Und enthielt dieser Befehl ein Passwort oder ein Token, wird es genau so gespeichert, im Klartext.
Apiiro hat 104.185 öffentliche Kopien dieser Datei auf GitHub gefunden. 1.122 enthalten mindestens ein Secret, insgesamt 1.379 verschiedene Secrets:
- 379 Datenbankpasswörter (mehr als ein Drittel der Secrets öffnet direkt eine Datenbank);
- 43 SSH-Zugänge zu öffentlichen Servern;
- 42 GitHub-, GitLab- oder npm-Token;
- 23 AWS-Schlüssel.
Die Forscher haben nicht getestet, ob diese Secrets noch funktionieren, aber ein benachrichtigtes Unternehmen hat bestätigt, dass sein Schlüssel aktiv war. Ein weiterer bemerkenswerter Punkt: Die gängigen Secret-Scanner übersehen einen Teil davon (gitleaks meldet 564, TruffleHog 643, und 215 entgehen beiden), denn ein Passwort, das in eine Kommandozeile gerutscht ist, sieht nicht aus wie ein Schlüssel in einem bekannten Format.
Warum das schlimmer ist als früher
In derselben Woche hat Microsoft Threat Intelligence Angreifer beschrieben, die ein Framework offensiver KI-Agenten, ARTEX, nutzen, um GitHub massenhaft nach Secrets abzufragen und diese dann zu verwenden. In einem beobachteten Fall gelangte der Agent in fünf Minuten von der Suche auf GitHub zum Diebstahl des Inhalts eines Azure Key Vault.
Die Suche nach Secrets in öffentlichen Repositories ist nichts Neues. Was sich ändert, ist die Geschwindigkeit: Wo früher ein Mensch sortieren und ausnutzen musste, erledigt ein Agent alles allein, korrigiert seine Fehler und macht weiter. Die Zeit zwischen einem Leak und seiner Ausnutzung bemisst sich inzwischen in Minuten.
Was ich in der Praxis sehe
Wenn ich in Projekten im Einsatz bin, in denen die Teams mit Code-Assistenten arbeiten, stelle ich fest, dass die Konfigurationsordner der Agenten (.claude/, .cursor/, .gemini/…) in der Sicherheitsrichtlinie selten berücksichtigt werden. Man denkt an den Code, an die .env-Dateien, selten an diese versteckten Dateien, die der Agent selbst schreibt. Und Claude Code trägt sie nicht in die .gitignore des Projekts ein: Sein Schutz bleibt auf dem Rechner des Entwicklers.
Für ein Unternehmen ist das nicht nur eine technische Frage. Es geht um das Risiko von Datenlecks, einer zweckentfremdeten Cloud-Rechnung und um Compliance, wenn personenbezogene Daten betroffen sind.
Meine Reflexe
- Erst ändern, dann aufräumen: Eine Datei zu löschen bringt nichts, sie bleibt in der Git-Historie und in den Forks. Jedes offengelegte Secret ist als kompromittiert zu betrachten.
- Überall suchen: in den Repositories der Organisation, aber auch in deren Historie, nach den Dateien .claude/settings.local.json und .claude/settings.json.
- Die Ordner der Agenten in die .gitignore des Projekts aufnehmen und in das Secret-Scanning im Pre-Commit und in der CI-Pipeline.
- Nie ein Secret in einen Befehl tippen: über Umgebungsvariablen oder einen Secret-Manager gehen.
- Befehlsfamilien freigeben, keine einzelnen Befehle, die Zugangsdaten enthalten.
- Secrets an der Wurzel beseitigen, wo es möglich ist, etwa mit Managed Identities in der Cloud.
Fazit
Code-Assistenten sparen wertvolle Zeit, und ich empfehle sie. Aber sie schreiben Dateien, treffen Entscheidungen und merken sich unsere Antworten. Sie einzurahmen erfordert echte Governance: klare Regeln, passende Erkennungswerkzeuge und eine regelmäßige Überprüfung. Wenn Sie den Einsatz von Code-Agenten in Ihren Teams auf den Prüfstand stellen möchten, sprechen wir darüber.
Quellen (auf Englisch)
- The Hacker News, Apiiro-Studie: https://thehackernews.com/2026/11/claude-codes-dont-ask-again-file.html
- Microsoft Threat Intelligence, ARTEX: https://www.microsoft.com/en-us/security/blog/2026/11/05/threat-actors-use-agentic-ai-tooling-to-find-and-abuse-exposed-secrets/