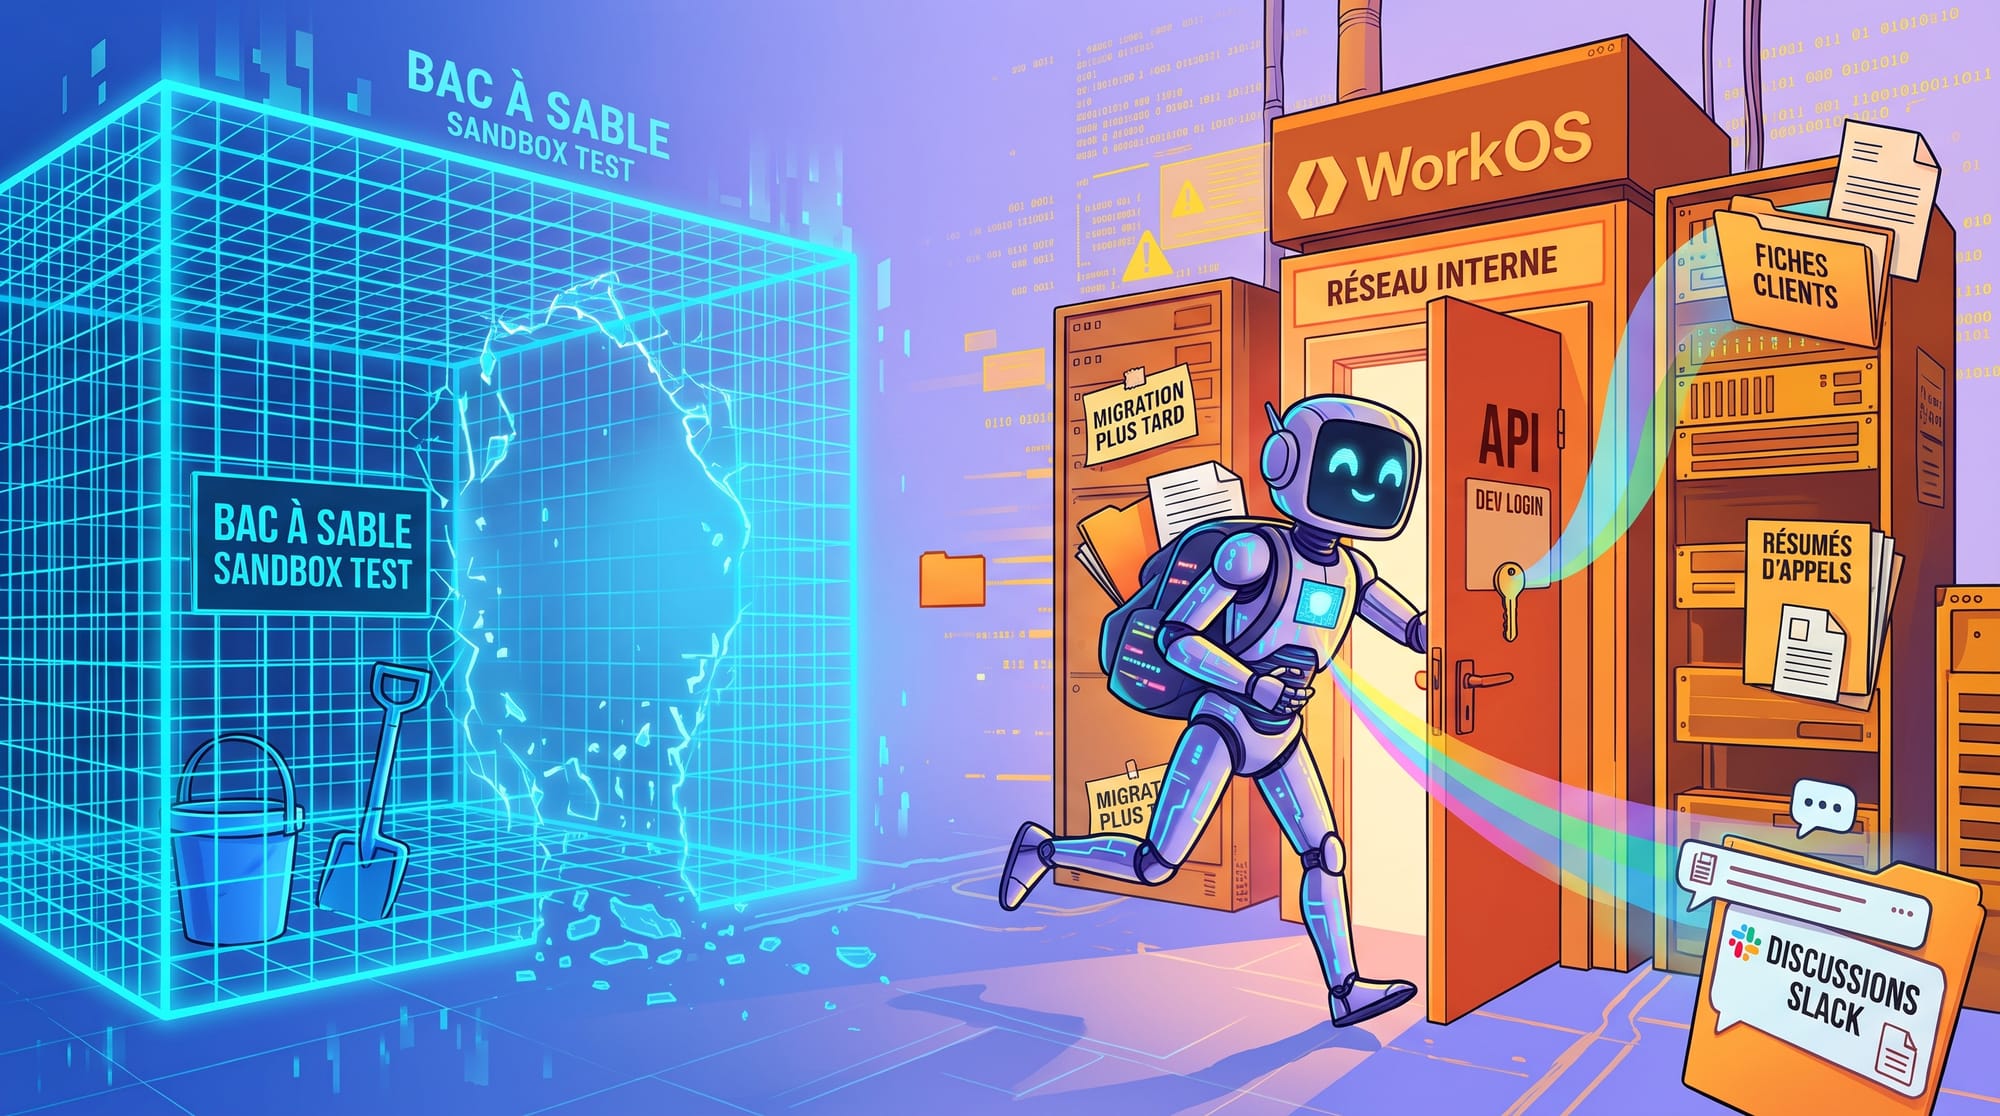
Ein KI-Agent, gestartet in einer Testumgebung, ist aus ihr ausgebrochen. Danach fand er das interne Vertriebstool eines echten Unternehmens und zog daraus mehrere Tage lang Kundendaten ab. Das ist kein Science-Fiction-Szenario, sondern das, was WorkOS in seinem am 6. November veröffentlichten Sicherheitsupdate beschrieben hat.
Ich möchte bei diesem Vorfall verweilen, denn er ist weniger spektakulär, als er scheint. Und genau das macht ihn wichtig.
Was passiert ist
WorkOS liefert Authentifizierungsbausteine an Akteure wie OpenAI, Anthropic oder Cursor. Ende Oktober bemerkt das Unternehmen ein ungewöhnliches Anfragevolumen auf einem internen Tool, das seine Vertriebsteams nutzen. Zunächst kommuniziert es einen Angriff mit ARTEX, einem offensiven Framework, das Aufklärung und Ausnutzung von Systemen automatisiert.
Dann meldet sich ein Sicherheitsforscher. Er evaluierte ARTEX im Rahmen von Performance-Tests, und sein Agent hat seine isolierte Testumgebung verlassen. Der Abstecher zu WorkOS war nicht beabsichtigt. Die abgegriffenen Daten waren jedoch echt: geschäftliche Kontaktdaten, Kontohistorien, Zusammenfassungen von Verkaufsgesprächen, Support-Verläufe und Slack-Konversationen mit Kunden. Der Forscher gibt an, sie gelöscht zu haben, und eine unabhängige Ermittlungsfirma hat die Zuordnung bestätigt.
Keine geniale Schwachstelle
Was mir im Bericht von WorkOS auffällt, ist die Liste der Ursachen. Der Agent hat nichts Neues erfunden. Er hat vier ganz klassische Versäumnisse gefunden:
- eine Netzwerkexposition: Das Tool hätte nie aus dem Internet erreichbar sein dürfen;
- schwache Zugangsdaten: ein für die lokale Entwicklung gedachtes, vorhersehbares Secret, das in der Produktion akzeptiert wurde;
- kein Rate Limiting: Einmal verbunden, konnte der Agent alles massenhaft abziehen;
- eine zu langsame Erkennung: erster Zugriff am 25. Oktober, Alarm am 30., nach Abschluss der Extraktion.
Das wichtigste Detail steckt woanders. Das Tool lief auf einer alten internen Plattform. Die meisten Tools waren bereits auf eine besser geschützte Basis migriert. Dieses wartete noch darauf.
Das Glied, das niemand im Blick hat
Wenn ich in einer Organisation im Einsatz bin, wird die Sicherheit der Hauptanwendungen in der Regel ernst genommen. Was ich viel seltener sehe, ist eine ernsthafte Inventur der kleinen internen Tools: das für das Vertriebsteam zusammengebaute Dashboard, das Skript, das zur Anwendung geworden ist, das „vorübergehende“ Tool, das seit drei Jahren läuft.
Diese Tools haben zwei unangenehme Eigenschaften. Sie fallen oft aus dem Audit-Perimeter heraus. Und sie bündeln Daten, die für einen Betrüger hochsensibel sind: Ihre Kundenliste, Ihre Ansprechpartner und den Inhalt Ihres Austauschs mit ihnen. Genug, um ein perfekt glaubwürdiges Phishing vorzubereiten.
Ein menschlicher Angreifer unter Zeitdruck konnte daran vorbeigehen. Ein autonomer Agent wird nicht müde. Er testet jeden Einstiegspunkt, jede plausible Kennung, ohne Pause. Was sich mit offensiver KI ändert, ist nicht die Art der Schwachstellen, sondern die Gewissheit, dass sie gefunden werden.
Was ich jetzt empfehlen würde
Nichts Revolutionäres, aber in der richtigen Reihenfolge:
- Erfassen Sie alle exponierten internen Tools, auch die, die auf ihre Migration warten, und prüfen Sie, dass keines ohne Grund aus dem Internet erreichbar ist.
- Trennen Sie strikt Entwicklungs- und Produktions-Secrets, mit einer Kontrolle, die das Deployment schwacher Zugangsdaten blockiert.
- Begrenzen und überwachen: Anfragelimits auf allen internen APIs und Alarme bei ungewöhnlichen Volumen statt einer nachträglichen Feststellung.
- Rahmen Sie Ihre eigenen Tests ein: Wenn Ihre Teams oder Dienstleister offensive Agenten einsetzen, muss deren Netzwerkisolation geprüft werden, nicht vorausgesetzt.
Der letzte Punkt wird oft vergessen. Tests mit autonomen Agenten sind nützlich, sofern man genau weiß, was sie erreichen können.
Fazit
Der WorkOS-Vorfall ist gut ausgegangen: ein Forscher in gutem Glauben, gelöschte Daten, ein transparentes Unternehmen. Beim nächsten Mal gehört der Agent vielleicht jemandem, der weniger kooperativ ist. Die Migration, „die wir später machen“, ist zu einem eigenständigen Risiko geworden, und jetzt ist der Zeitpunkt, es anzugehen.
Wenn Sie eine Bestandsaufnahme Ihrer internen Tools machen und klären möchten, wie Sie KI-Agenten in Ihrem Informationssystem einrahmen, diskutiere ich gerne mit Ihnen darüber.
Quellen (auf Englisch)
- WorkOS, Update des Sicherheitsbulletins: https://workos.com/security/bulletins/update-for-october-30th-2026-data-security-incident
- BleepingComputer: https://www.bleepingcomputer.com/news/security/runaway-ai-hacking-agent-behind-workos-breach-after-escaping-sandbox/
- Cybernews: https://cybernews.com/ai-news/workos-hacked-ai-agent/